RiskMathics · Quantum Finance Learning

Introducción a la Ciberseguridad Cuántica para el Sector Financiero Global

Blindando las finanzas ante la amenaza cuántica. Shielding Finance Against the Quantum Threat
Introductorio-defensa · QFL-P
USD 1,600 + TAX5 sesiones · 12.5 hVirtual Live · Mar y Jue 19:00 a 21:30Inicia 17 Nov 2026Certificación QFL-P
InscríbeteVer programa
Abstract

El riesgo cuántico ya corre: lo que hoy se captura cifrado se descifra mañana. Aquí se convierte en inventario, hoja de ruta y presupuesto.

El 30 de marzo de 2026 Google Quantum AI, con Justin Drake de la Ethereum Foundation y Dan Boneh de Stanford, publicó que romper la curva elíptica de 256 bits que protege Bitcoin y Ethereum requeriría menos de 500,000 qubits físicos, unas 20 veces menos que las estimaciones anteriores, y que en hardware suficientemente rápido el ataque cabría en unos nueve minutos (white paper de Google Quantum AI, 30-mar-2026). Dos meses después IBM comprometió más de USD 10,000 millones adicionales para llegar a Starling, su primera computadora tolerante a fallos, en 2029 (IBM Newsroom, 2-jun-2026). Quantinuum ya vende Helios, con 98 qubits físicos y 48 lógicos corregidos, y JPMorgan Chase fue cliente de lanzamiento (Quantinuum, 5-nov-2025); la empresa cotiza en Nasdaq desde el 4 de junio de 2026. NVIDIA metió a las GPUs en el lazo de corrección de errores en tiempo real con CUDA-Q QEC 0.6 (NVIDIA, 14-abr-2026). Son anuncios de proveedor y hay que leerlos como tales, pero todos apuntan en la misma dirección: la curva se acorta.

Los reguladores ya no esperan. NIST publicó los estándares FIPS 203, 204 y 205 el 13 de agosto de 2024 y su borrador IR 8547 propone deprecar RSA, ECDSA, EdDSA, DH y ECDH de 112 bits de seguridad en 2030 y prohibirlos todos en 2035 (NIST, nov-2024). CISA publicó el 23 de enero de 2026 su lista de categorías de producto y pide comprar solo tecnología con PQC en las categorías donde ya está ampliamente disponible (nube, mensajería, navegadores y servidores web, cifrado de endpoint), y la NSA exige que desde el 1 de enero de 2027 toda nueva adquisición para sistemas de seguridad nacional sea compatible con CNSA 2.0. El NCSC británico fijó hitos en 2028, 2031 y 2035 (NCSC, 20-mar-2025) y la Unión Europea acordó que todos los Estados miembros inicien la transición a más tardar a fin de 2026 y migren su infraestructura crítica a más tardar a fin de 2030 (Comisión Europea, 23-jun-2025). Quien supervisa bancos, bolsas, custodios y sistemas de pago en América Latina va a pedir la misma hoja de ruta; la pregunta es si su institución la tendrá lista o la improvisará.

La amenaza no empieza el día que exista la máquina. Empezó con Harvest Now, Decrypt Later: capturar hoy tráfico cifrado, expedientes, contratos, llaves y comunicaciones para descifrarlos cuando la capacidad exista. Un expediente de crédito hipotecario, una póliza de vida o un acta de Consejo tienen vida útil de 10, 25 o 50 años; si viajaron cifrados con RSA o ECC, ya están en riesgo. Le pega a banca digital, SWIFT, TLS, VPN, firma electrónica, custodia, wallets, HSM, PKI, APIs y mensajería interbancaria. Y el inventario criptográfico, el primer paso de cualquier migración, toma meses y depende de proveedores que también van tarde. Por eso el momento es ahora y no en dos años.

Este curso traduce el riesgo cuántico a decisiones ejecutivas. En cinco clases y doce horas y media en formato Virtual Live, el participante construye sobre sistemas de su propia institución: un Threat Brief de dos páginas para el Consejo, un inventario criptográfico de tres sistemas críticos, una matriz costo-beneficio de QKD para una ruta crítica, una arquitectura híbrida PQC y, como cierre, un Quantum-Readiness Roadmap de 36 meses con inventario, priorización, pilotos, migración y certificación. No sale con teoría de física: sale con un mapa de riesgo criptográfico y una hoja de ruta que puede defender ante el Consejo, el regulador y el comité de riesgos. Inversión: USD 1,600 + TAX.

InversiónUSD 1,600 + TAX
Inicio17 Nov 2026
FormatoVirtual Live
Sesiones5 sesiones × 2.5 h
HorarioMartes y jueves, 19:00 a 21:30 h (Ciudad de México)
Horas12.5 h de contacto + 3–4 h autónomas
NivelIntroductorio-defensa · QFL-P
CertificaciónQFL-P · Quantum Security Practitioner
IdiomaEspañol
Cupo18–25 participantes
Producto finalQuantum-Readiness Roadmap (36 meses) + Threat Brief ejecutivo
PrerrequisitosNinguno técnico; recomendable QFL 1 o noción básica de ciberseguridad

Calendario 2026Martes y jueves, 19:00 a 21:30 h (Ciudad de México)

Mar 17 NovJue 19 NovMar 24 NovJue 26 NovMar 1 Dic
Qué está pasando en la industria

Por qué ahora.

La ciberseguridad financiera enfrenta su mayor punto de inflexión desde la invención de la criptografía de clave pública. Los algoritmos que hoy protegen banca digital, SWIFT, TLS, VPN, firma electrónica, custodia, wallets, expedientes de cliente y sistemas de pago serán vulnerables ante computadoras cuánticas criptográficamente relevantes. Lo más grave: la amenaza no espera al Q-Day. Ya opera el modelo Harvest Now, Decrypt Later: capturar hoy para descifrar mañana. Para una institución financiera esto no es un problema de TI: es un riesgo de continuidad operativa, reputación, multa regulatoria y confianza del mercado. Este curso traduce el riesgo cuántico a decisiones ejecutivas: inventario criptográfico, PQC estandarizado (FIPS 203/204/205), QKD/QRNG donde corresponde, crypto-agility, cumplimiento, presupuesto y gobernanza.

Objetivo general de aprendizaje

Capacitar a CISO, CIO, CRO, auditoría, cumplimiento y alta dirección para comprender la amenaza cuántica real (sin alarmismo ni negación), levantar un inventario criptográfico inicial, evaluar soluciones PQC/QKD/QRNG y construir una hoja de ruta de quantum-readiness defendible ante Consejo, regulador y comité de riesgos.

Al terminar, el participante es capaz de

Competencias del Quantum Competency Framework que trabaja este curso

D1 · Alfabetización conceptualComprender qubit, superposición, entrelazamiento, decoherencia, NISQ, corrección de errores, sin mitificación ni tecnicismo innecesario.
Medio
Explica Shor/Grover y sus implicaciones criptográficas en lenguaje ejecutivo.
D2 · Lectura técnica críticaInterpretar roadmaps de proveedores, papers, métricas de hardware y anuncios comerciales con criterio independiente.
Alto
Contrasta anuncios de proveedores de QKD/PQC contra evidencia independiente.
D3 · Aplicación prácticaLevantar un CBOM-lite, priorizar sistemas por riesgo HNDL y comparar soluciones PQC, QKD y QRNG con criterio propio.
Medio
Levanta CBOM-lite y diseña arquitectura híbrida en taller.
D4 · Estrategia y gestión del riesgoInventario criptográfico, CBOM, migración PQC, gobernanza, cumplimiento, presupuesto, comunicación al Consejo/regulador.
Alto
Roadmap 36 meses priorizado, presupuestado y gobernanza definida.
D5 · Gobernanza y doctrinaPolítica industrial, diplomacia de estándares, resiliencia financiera nacional, mando y control, continuidad de Estado.
Medio-Alto
Alinea la estrategia con marcos regulatorios y comunica al regulador.
A quién va dirigido

Puestos que toman la decisión.

Chief Information Security Officer (CISO) de banco, aseguradora, casa de bolsa o custodio

Es el dueño natural del inventario criptográfico y de la migración PQC; sale con el Threat Brief, el inventario inicial y la hoja de ruta que va a tener que presentar.

Chief Information Officer (CIO) y Chief Technology Officer (CTO)

La migración toca TLS, HSM, PKI, APIs, VPN y core bancario; necesita saber qué cambia, cuánto cuesta y qué exigirle a cada proveedor antes de firmar renovaciones.

Chief Risk Officer (CRO) y Director de Riesgo Tecnológico y Operacional

El riesgo cuántico entra al mapa de riesgos y al comité; necesita cuantificar la exposición por vida útil de los datos y defender su prioridad frente a otros riesgos.

Director de Auditoría Interna y Auditor de Sistemas

Va a auditar el CBOM, los pilotos y la migración; necesita criterios y evidencia, no opiniones de proveedor.

Director de Cumplimiento y Regulatorio

DORA, NIS2, Basilea, GLBA y la regulación local ya se cruzan con las fechas de NIST, CISA, NCSC y la Unión Europea; necesita traducirlas a obligaciones concretas de su institución.

Responsable de Continuidad de Negocio y Resiliencia Operacional

Un Q-Day sin plan es un evento de continuidad; el caso final simula exactamente qué se migra primero, qué se monitorea y qué se comunica.

CTO, CISO y Head of Trust & Safety de fintech, PSP, wallet o cripto-custodia

Su negocio corre sobre ECC-256, la curva para la que Google Quantum AI estimó en marzo de 2026 que romperla requiere unas 20 veces menos qubits de lo que se creía; necesita una respuesta antes de que la pidan los clientes institucionales.

Supervisor de banco central, superintendencia o unidad de resiliencia operacional

Va a pedir hojas de ruta de quantum-readiness al sector y tiene que saber evaluarlas: qué es un inventario serio, qué es un piloto real y qué es solo una presentación.

Director de Tecnología y Seguridad de bolsa, CCP, depositaria, sistema de pagos o mensajería interbancaria

Opera las rutas críticas donde QKD y PQC se deciden primero; sale con la matriz costo-beneficio y la arquitectura híbrida para una de ellas.

Consejero, miembro del Comité de Riesgos y Director General

Va a aprobar el presupuesto plurianual y a firmar la comunicación al regulador; necesita entender la amenaza sin la física y con los números.

IndustriasBanca comercial y de inversión · Aseguradoras y fondos · Custodios y mensajería interbancaria · Infraestructura de mercado: bolsas, CCP, depositarias y sistemas de pago · Fintech, PSPs, wallets y cripto-custodia · Gobierno financiero y reguladores: bancos centrales, superintendencias y unidades de resiliencia operacional

Diez razones concretas

Qué te llevas.

01

Threat Brief para el Consejo

Dos páginas con los cinco sistemas más expuestos de su institución, en lenguaje de negocio, con la vida útil de los datos y el riesgo Harvest Now, Decrypt Later ya corriendo. Es el documento con el que se abre la conversación de presupuesto.

02

Inventario criptográfico de tres sistemas críticos

TLS, firma digital y banca móvil: algoritmo, tamaño de llave, proveedor, certificado y criticidad. Es el primer renglón de un CBOM (Cryptographic Bill of Materials) y el punto de partida que piden CISA y NCSC.

03

Criterio propio para decir sí o no a QKD

Matriz costo-beneficio de una ruta crítica (banco central-banco sistémico, bolsa-CCP o ministerio-banco central): cuándo QKD tiene sentido, cuándo es overkill y cuándo PQC resuelve lo mismo por una fracción del costo.

04

Arquitectura híbrida PQC para un sistema real

ML-KEM para intercambio de llaves y ML-DSA o SLH-DSA para firma, montados junto al algoritmo clásico, con impacto medido en tamaño de llave, latencia, throughput y compatibilidad con clientes legacy.

05

Quantum-Readiness Roadmap de 36 meses

Inventario, priorización, pilotos, migración y certificación, con dueño del riesgo, comité, KPIs y presupuesto por año. Es el entregable final del curso y el documento que se presenta al regulador.

06

Lectura de los estándares PQC

FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA), FN-DSA/Falcon y HQC como respaldo: qué familia (lattices, hash, code-based, multivariate) sirve para qué y qué preguntarle al proveedor de HSM, PKI y nube (NIST, 13-ago-2024 y 11-mar-2025).

07

Calendario regulatorio en una hoja

NIST IR 8547 (deprecación 2030, prohibición 2035), CISA (lista de categorías PQC, 23-ene-2026) y NSA CNSA 2.0 (adquisiciones desde 1-ene-2027; uso exclusivo 2030, 2033 y 2035), NCSC (2028, 2031, 2035) y Unión Europea (inicio 2026, infraestructura crítica 2030), cruzado con DORA, NIS2, Basilea, GLBA y la regulación local.

08

Separar amenaza real de hype

Cómo leer los roadmaps de IBM (Starling 2029), Google (Willow y el paper de ECC-256), Microsoft (Majorana, en disputa científica), Quantinuum (Helios) y NVIDIA (NVQLink, CUDA-Q QEC), y saber qué cambia para su inventario y qué no.

09

Gestión de proveedores y cláusulas quantum-ready

Preguntas concretas para el proveedor de core bancario, HSM, PKI, VPN, mensajería y nube, y las cláusulas contractuales que obligan a entregar PQC en fecha.

10

Gobernanza y comunicación del riesgo

Quién es el dueño del riesgo cuántico, qué comité lo vigila, qué KPIs se reportan, cómo se comunica al regulador y al mercado sin generar pánico ni complacencia, y con qué narrativa se pide el presupuesto.

Retorno institucional

Qué gana la institución al formarse hoy.

Formar ahora a los equipos clave produce retorno en cuatro dimensiones, todas observables antes del Q-Day:

Reducción de riesgo

Inventario criptográfico inicial (CBOM), priorización de sistemas críticos y plan de migración defendible ante Consejo y regulador.

6–12 meses

Ahorro en consultoría

Los equipos internos dialogan con proveedores y auditores con lenguaje propio; menor dependencia de intermediarios costosos.

Inmediato

Oportunidad de negocio

Casos de uso priorizados en optimización, pricing, fraude y riesgo con ruta de PoC y ROI preliminar.

6–18 meses

Reputación y cumplimiento

Señal clara al mercado y al regulador de diligencia debida frente a riesgo emergente (DORA, NIS2, Basilea).

Inmediato

Capital humano

Retención y atracción de talento senior motivado por formación de frontera; semilla de la futura oficina cuántica interna.

Continuo
Certificación

Credencial que se obtiene.

QFL-P

Quantum Security Practitioner

Capaz de levantar inventario criptográfico, evaluar PQC/QKD/QRNG y sostener una hoja de ruta de quantum-readiness.

~12.5 h · Certificado digital con código QR de verificación y Open Badge verificable

Quién se titula de este curso: perfil de egreso

Credenciales y seguimiento

La certificación compuesta QFL Master Strategist se otorga al completar QFL 1 + QFL 2 + QFL 3 + QFL 5 con evaluación aprobatoria, y da derecho a membresía destacada en The Quantum Finance Boardroom y a participar como speaker en ediciones futuras del webinar mensual.

Métricas de calidad publicadas

NPS (Net Promoter Score)≥ 70Encuesta post-curso: “¿recomendaría este curso?”
Satisfacción por dimensión≥ 4.4 / 5Contenido, docente, materiales, laboratorios, utilidad práctica.
Tasa de completitud≥ 85%Participantes que entregan capstone y asisten ≥ 80%
Aplicación laboral a 90 días≥ 60% reporta ≥1 aplicación concretaSeguimiento estructurado (decisión tomada, proyecto abierto, proveedor evaluado).
Exactitud de fuentes100% de afirmaciones técnicas con fuente citadaMuestreo aleatorio de material; auditoría externa anual.
Tiempo de respuesta a dudas≤ 72 hOficina cuántica virtual.

Gobernanza académica

Temario

Módulos y capstones.

Cada módulo cierra con un entregable aplicado.

Módulo 1 / Clase 1Retos cuánticos emergentes y oportunidad profesional

  • Q-Day explicado al Consejo
  • Harvest Now, Decrypt Later como riesgo retroactivo
  • Por qué RSA, ECC y Diffie-Hellman están expuestos
  • Qué datos tienen vida útil de 5, 10, 25 o 50 años
  • Roles emergentes: quantum security officer, crypto-agility lead, CBOM manager
Capstone del móduloThreat Brief de 2 páginas para el Consejo con cinco sistemas más expuestos.
Qué se arma con estoUn mapa de vida útil de los datos de su institución: clasificar expedientes de cliente, contratos, llaves, registros de transacciones y comunicaciones según cuántos años deben seguir siendo confidenciales (5, 10, 25 o 50) y cruzarlo con la fecha en que cada uno quedó expuesto a captura. El resultado es una lista corta de activos donde el riesgo Harvest Now, Decrypt Later ya está corriendo, y que el Consejo puede entender en una página.

Módulo 2 / Clase 2Fundamentos de cómputo cuántico para seguridad

  • Shor en lenguaje ejecutivo
  • Grover y su impacto sobre AES/SHA
  • Qubits, entrelazamiento y medición sin matemática excesiva
  • Diferencia entre amenaza real y hype
  • Por qué el hardware actual todavía no rompe RSA a escala
Capstone del móduloInventario criptográfico de tres sistemas críticos: TLS, firma digital y banca móvil.
Qué se arma con estoUna tabla de exposición por algoritmo para tres sistemas reales de su institución (el TLS del portal, la firma digital de contratos y el canal de banca móvil): qué primitiva usa cada uno (RSA, ECC, DH, AES, SHA), tamaño de llave, proveedor, y si el ataque relevante es Shor (rompe) o Grover (debilita). Es el primer renglón de un CBOM y sirve para pedirle información al proveedor con precisión.

Módulo 3 / Clase 3Protocolos de comunicación segura

  • QKD: BB84, E91 y detección de eavesdropping
  • QRNG y calidad de aleatoriedad
  • Teleportación, repetidores y redes cuánticas
  • Cuándo QKD sí tiene sentido y cuándo es overkill
  • Pilotos en rutas interbancarias y gubernamentales
Capstone del móduloMatriz costo-beneficio de QKD para una ruta crítica: banco central-banco sistémico, bolsa-CCP o ministerio-banco central.
Qué se arma con estoUna matriz costo-beneficio de QKD para una ruta crítica de su institución (el enlace con el banco central, con la CCP o entre dos centros de datos): distancia, fibra disponible, costo de equipo y operación, alternativa con PQC y qué garantiza realmente cada opción. Sale con un criterio escrito para decir sí o no a un piloto de QKD sin que lo decida el proveedor.

Módulo 4 / Clase 4Criptografía post-cuántica y crypto-agility

  • Familias PQC: lattices, hash, code-based, multivariate
  • ML-KEM, ML-DSA, SLH-DSA, FN-DSA/Falcon
  • Impacto en claves, latencia, throughput y compatibilidad
  • Esquemas híbridos PQC + clásico
  • Arquitecturas crypto-ágiles para rotar algoritmos sin reescribir el negocio
Capstone del móduloArquitectura híbrida PQC para uno de los sistemas inventariados.
Qué se arma con estoEl diseño de arquitectura híbrida (PQC más clásica) para uno de los sistemas inventariados en el Módulo 2: qué algoritmo se agrega (ML-KEM para intercambio de llaves, ML-DSA o SLH-DSA para firma), dónde vive el cambio (TLS, HSM, PKI, API gateway), impacto en tamaño de llave, latencia y compatibilidad con clientes legacy, y cómo se rota el algoritmo sin reescribir la aplicación. Es el documento que TI necesita para cotizar y que auditoría necesita para validar.

Módulo 5 / Clase 5Estrategia institucional y cumplimiento

  • CISA, NIST, NCSC, ENISA y rutas regulatorias
  • Implicaciones para DORA, NIS2, Basilea, GLBA y regulación local
  • Gobernanza, comité, dueño del riesgo, KPIs y presupuesto
  • Gestión de proveedores y cláusulas quantum-ready
  • Comunicación al regulador y al mercado
Capstone del móduloCapstone final: Quantum-Readiness Roadmap de 36 meses con inventario, priorización, pilotos, migración y certificación.
Qué se arma con estoEl Quantum-Readiness Roadmap de 36 meses de su institución: inventario, priorización, pilotos, migración y certificación, con dueño del riesgo, comité, KPIs, presupuesto por año y cláusulas quantum-ready para los contratos con proveedores. Se construye con las fechas de NIST (2030/2035), CISA (2026) y NSA CNSA 2.0 (2027), NCSC (2028/2031/2035) y la Unión Europea (2026/2030) encima, para que el regulador vea que la ruta cabe en su calendario.
Programa detallado

Sesión por sesión, con fuentes primarias.

Cada sesión indica objetivo, contenidos con tiempos, estrategia pedagógica y entregable parcial, con las fuentes que se leen.

Sesión por sesión (2.5 horas cada una)

Sesión 1Retos cuánticos emergentes y oportunidad profesional

Objetivo: Comprender la naturaleza y temporalidad de la amenaza; identificar datos y sistemas expuestos.

Contenidos y tiempos
  • Q-Day explicado al Consejo: definición, estado real y señales tempranas
  • Harvest Now, Decrypt Later como riesgo retroactivo que ya está activo
  • Por qué RSA, ECC y Diffie-Hellman están expuestos (la dependencia de la factorización y logaritmo discreto)
  • Vida útil de los datos: 5, 10, 25 y 50 años, qué información vale la pena robar hoy
  • Roles emergentes: quantum security officer, crypto-agility lead, CBOM manager; brecha de talento
  • Cierre y compromisos
Estrategia pedagógica

Caso de apertura “el certificado que vence en 2034”: hilo narrativo transversal. Ejercicio guiado de vida útil por tipo de dato. Mapping de stakeholders afectados.

Actividad / capstone parcial

Threat Brief de 2 páginas para el Consejo con los cinco sistemas más expuestos y decisión requerida (formato provisto).

Fuentes primarias
  • CISA
  • Post-Quantum Cryptography Initiative y factsheet Quantum-Readiness
  • NSA/CISA/NIST joint advisory (nsa.gov)
  • Mascelli J. (2025) FEDS Working Paper 2025-093.
Sesión 2Fundamentos de cómputo cuántico para seguridad

Objetivo: Entender la base algorítmica de la amenaza para calibrar prioridades sin pánico.

Contenidos y tiempos
  • Shor en lenguaje ejecutivo: de la factorización a la llave maestra asimétrica
  • Grover y su impacto sobre AES/SHA: por qué duplicar longitudes de clave mitiga, no elimina
  • Qubits, entrelazamiento y medición sin matemática excesiva (repaso aplicado a seguridad)
  • Amenaza real vs hype: el hardware actual y por qué todavía no rompe RSA a escala
  • Estado de la factorización experimental y proyecciones
  • Cierre: preguntas
Estrategia pedagógica

Analogías controladas (factorización como combinación de caja fuerte); tabla mito/realidad proyectada; Q&A estructurado.

Actividad / capstone parcial

Inventario criptográfico inicial de tres sistemas críticos (TLS exterior, firma digital interna, banca móvil): algoritmo, tamaño de clave, proveedor/HSM, dueño, criticidad.

Fuentes primarias
  • Shor P.W. (1997) SIAM J. Comput.
  • NIST IR 8105 (estado de la criptografía post-cuántica)
  • NCCoE PQC Migration Project (serie SP 1800)
  • Gidney & Ekerå (2021) estimación de recursos para romper RSA-2048.
Sesión 3Protocolos de comunicación segura: QKD, QRNG y redes cuánticas

Objetivo: Evaluar cuándo las tecnologías cuánticas de comunicación son solución legítima y cuándo no.

Contenidos y tiempos
  • QKD: BB84, E91 y detección de eavesdropping por las leyes de la física
  • QRNG y calidad de aleatoriedad: por qué importa para criptografía
  • Teleportación, repetidores cuánticos y arquitecturas de red
  • Cuándo QKD sí tiene sentido y cuándo es overkill: honestidad técnica
  • Pilotos operativos: EuroQCI (UE-ESA), backbone China, rutas interbancarias y gubernamentales
  • Cierre
Estrategia pedagógica

Debate estructurado “QKD: ¿sí o no para nuestra ruta crítica?” con matriz costo-beneficio guiada; posiciones asignadas.

Actividad / capstone parcial

Matriz costo-beneficio de QKD para una ruta crítica elegida (banco central↔banco sistémico, bolsa↔CCP o ministerio↔banco central), con alternativas PQC para la misma ruta.

Fuentes primarias
  • Comisión Europea
  • EuroQCI (digital-strategy.ec.europa.eu)
  • ESA
  • espacio cuántico europeo
  • ETSI GS QKD
  • NCSC guidance sobre QKD
  • Gisin N. et al., “Quantum cryptography”, Rev. Mod. Phys. 74 (2002).
Sesión 4Criptografía post-cuántica y crypto-agility

Objetivo: Dominar las familias PQC estandarizadas y diseñar migración híbrida sin downtime.

Contenidos y tiempos
  • Familias PQC: retículos (lattices), hash, código, multivariante, ventajas y riesgos de cada una
  • ML-KEM (Kyber), ML-DSA (Dilithium), SLH-DSA (SPHINCS+) y Falcon/FN-DSA: uso y posición en la pila
  • Impacto práctico: tamaños de clave/ciphertext/firma, latencia, throughput, MTU, compatibilidad
  • Esquemas híbridos PQC + clásico: el camino prudente
  • Arquitecturas crypto-ágiles: rotar algoritmos sin reescribir el negocio (abstracción, feature flags criptográficas, HSM actualizables)
Estrategia pedagógica

Taller de arquitectura en pizarra compartida: evolución de la pila TLS/VPN/IPsec/API/HSM hacia PQC híbrido, capa por capa.

Actividad / capstone parcial

Arquitectura híbrida PQC para uno de los sistemas inventariados en la Sesión 2: diagrama de capas, plan de transición de 6 pasos, criterios de rollback.

Fuentes primarias
  • NIST FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA) (csrc.nist.gov)
  • Campaña de estandarización PQC del NIST
  • Experimentos de híbridos: Google/Cloudflare CECPQ2
  • IETF TLS working group drafts (TLS 1.3 con Kyber)
  • NIST SP 800-227 (KEMs de propósito general).
Sesión 5Estrategia institucional, cumplimiento y defensas

Objetivo: Integrar el plan en gobernanza, presupuesto, cumplimiento regulatorio y comunicación; defender ante jurado.

Contenidos y tiempos
  • CISA, NIST, NCSC, ENISA: lectura comparada de rutas regulatorias
  • Implicaciones para DORA, NIS2, Basilea (resiliencia operacional), GLBA y regulación local
  • Gobernanza: comité, dueño del riesgo, KPIs, métricas de avance, presupuesto plurianual
  • Gestión de proveedores y cláusulas contractuales quantum-ready
  • Comunicación al regulador, clientes y mercado: tono, timing y sustancia
  • Defensas de capstone
Estrategia pedagógica

Simulación de comité de riesgos con rol de regulador interpelante; retroalimentación en vivo por dimensión.

Actividad / capstone parcial

Defensa y entrega del capstone final Quantum-Readiness Roadmap.

Fuentes primarias
  • UK NCSC
  • Timelines for migration to PQC (ncsc.gov.uk)
  • ENISA
  • Post-Quantum Cryptography studies y migration guidance
  • Reglamento (UE) 2022/2554 (DORA)
  • Directiva (UE) 2022/2555 (NIS2)
  • CISA
  • Quantum-Readiness Roadmap steps.

el instructor ajusta el ritmo según el perfil del grupo. Fuentes completas en Anexos.

Capstone final

Qué se lleva la gente.

Quantum-Readiness Roadmap de 36 meses: inventario criptográfico priorizado, arquitectura híbrida, fases de migración con hitos/KPIs/owners, presupuesto estimado y plan de comunicación al Consejo y regulador. Se acompaña de un Threat Brief ejecutivo sobre Harvest Now, Decrypt Later aplicado a los datos de mayor vida útil de la organización.

El caso

Escenario: un banco sistémico detecta que certificados digitales, HSM, APIs externas e infraestructura de firma electrónica tienen exposición cuántica. Cada equipo asume la dirección de ciberseguridad y debe decidir (i) qué se migra primero y por qué, (ii) qué se monitorea, (iii) qué se comunica al regulador y al mercado y en qué secuencia, y (iv) cuánto presupuesto se solicita para 36 meses. El entregable es un Quantum-Readiness Roadmap de 36 meses con fases (0–6m inventario/descubrimiento; 6–18m pilotos PQC híbrido en canales críticos; 18–36m migración escalonada y auditoría), hitos cuantificables, KPIs, presupuesto por fase, owners por sistema y matriz de riesgo residual.

Entregables

  • Documento ejecutivo de roadmap (8–12 páginas): inventario CBOM-lite de 10 sistemas, priorización por criticidad/vida útil, arquitectura híbrida objetivo, plan de migración por fases, presupuesto, KPIs, gobernanza y plan de comunicación al regulador.
  • Pitch de 7 minutos ante el comité de riesgos simulado + 4 minutos de interpelación.

Defensa: Sesión 5. Jurado docente actúa como comité de riesgos + representante del regulador. Se exige coherencia entre criticidad, secuencia de migración y presupuesto.

Plantilla editable incluida: CBOM-Lite en Excel (inventario de sistemas, criptografía por activo, priorización HNDL con fórmulas y roadmap de migración PQC) y Roadmap de 36 meses por trimestres con hitos, KPIs, presupuesto y riesgos.

Evaluación

Cómo se acredita.

Evaluación basada en desempeño, sin exámenes memorísticos.

Capstone final (Quantum-Readiness Roadmap + defensa)
40%
Rúbrica analítica 4×4 aplicada por jurado docente
Participación en talleres y labs (CBOM, matriz QKD, arquitectura híbrida)
25%
Checklist de desempeño por sesión
Contribución al caso en equipo (evaluación 360° entre pares)
15%
Formulario estructurado de coevaluación
Ejercicios individuales cortos (Threat Brief, inventario)
20%
Entregas parciales con retroalimentación

Umbral de aprobación: promedio ponderado ≥ 80/100 para certificación individual; los cursos in-company pueden ajustar umbrales por contrato.

Rúbrica del capstone

DimensiónDistinguido (4)Competente (3)En desarrollo (2)Insuficiente (1)
Rigor técnicoIdentifica correctamente algoritmos expuestos y contramedidas PQC; dimensiona impacto (tamaños, latencia).Correcto en lo esencial; algunos detalles de implementación difusos.Confusiones entre amenazas (ej. aplica Shor a criptografía simétrica en lugar de Grover).Errores técnicos graves que invalidan el plan.
AplicabilidadPriorización creíble para un banco real; owners identificados; presupuesto razonable.Aplicable con ajustes menores.Plan genérico, requiere adaptación sustancial.Plan de libro de texto, no anclado a la institución.
Cumplimiento y gobernanzaAlinea explícitamente con DORA/NIS2/Basilea/CISA/NCSC; define comité, dueños, KPIs.Menciona marcos relevantes y gobernanza básica.Cumplimiento mencionado de forma superficial.Omite regulación y gobernanza.
Comunicación ejecutivaClaridad, estructura de Consejo, manejo sólido de objeciones, tiempo respetado.Claro y ordenado; responde adecuadamente.Irregular bajo presión; respuestas evasivas.No sostiene la interpelación; mensaje confuso.
Metodología

Anatomía de una sesión de 2.5 horas.

Formato soportado en Zoom/Teams/Webex con salas break-out; en los grupos cerrados e in-company, a partir de 24 participantes se suma un cofacilitador por cada 12 adicionales.

Caso de trabajo de este curso

El certificado que vence en 2034Hilo narrativo transversal: un certificado de larga vida expone datos hoy.
Habilidad que entrena: Pensamiento temporal HNDL.
Q-Day en la red de pagosBanco sistémico define secuencia de migración, comunicación al regulador y presupuesto.
Habilidad que entrena: Roadmap y gobernanza PQC.
Docente titular

Quién lo imparte.

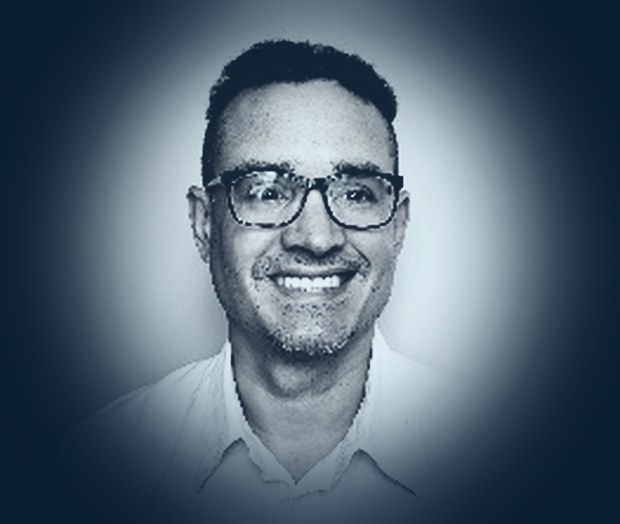
Oswaldo Zapata, PhD

Dr. Oswaldo Zapata, PhD

Quantum Technology Strategist for Finance · Co-Founder, The Quantum Finance Boardroom
Docente titular de la serie Quantum Finance Learning

Oswaldo Zapata es físico teórico (PhD, Universidad de Roma Tor Vergata) y Quantum Technology Strategist for Finance, radicado en Dubái. Cofundó The Quantum Finance Boardroom, comunidad global donde líderes de finanzas y quantum intercambian casos de uso y oportunidades de negocio. Su trabajo se sitúa en la intersección entre computación cuántica y finanzas: portfolio optimization, Monte Carlo cuántico, quantum machine learning y ciberseguridad post-cuántica.

Es autor de Quantum Advantage in Finance y materiales introductorios para profesionales; ha publicado con CFA Institute, incluyendo el capítulo “Quantum Computing for Finance” en AI in Asset Management (CFA Institute Research Foundation), y colabora con RiskMathics en módulos de Quantum Portfolio Management, Quantum Cryptography y Quantum Cybersecurity. Como faculty, Oswaldo traduce con rigor el potencial, y los límites reales, de la computación cuántica para CROs, CIOs y equipos cuantitativos. No vende magia: enseña dónde los métodos híbridos cuántico-clásicos tienen sentido, cómo preparar la migración post-cuántica, y qué preguntas debe hacerse un comité de riesgo antes de financiar un piloto.

PhD en Física Teórica, Universidad de Roma Tor Vergata · Autor del capítulo 9, “Quantum Computing for Finance”, en AI in Asset Management (CFA Institute Research Foundation, 2025, DOI 10.56227/25.1.44) · Columnista invitado en Enterprising Investor (CFA Institute) y coautor de “Quantum Computing: An Introduction” en el blog de CAIA Association (octubre de 2025, con André Costa, CAIA) · ozatp.com

Coinstructores según el perfil del grupo

CISO / consultor senior de ciberseguridad financieraEx-CISO de banco sistémico o partner de Big Four especializado en resiliencia operacional/PQC.
Después del curso

Transferencia real al puesto.

Rutas de formación

Dónde se ubica este curso en la serie.

Trayectorias recomendadas donde entra este curso

Ejecutivo financiero (CEO/CIO/CRO)

QFL 1QFL 2QFL 3QFL 5

Literacy › Defensa › Integral › Soberanía · ~77.5 h

CISO / CIO / Riesgo tecnológico

QFL 1QFL 2QFL 3

Literacy › Defensa › Integral · ~52.5 h

Paquetes con ahorro

Ruta Financiera Integral (QFL 1+2+3)

QFL 1 + QFL 2 + QFL 3

USD 4,600 + TAX · en lugar de USD 4,800 + TAX por separado

Comprar paquete

Ruta Soberana (QFL 1+5)

QFL 1 + QFL 5

USD 3,200 + TAX · en lugar de USD 3,800 + TAX por separado

Comprar paquete

Ruta Ejecutiva Completa (QFL 1 a 5)

QFL 1 + QFL 2 + QFL 3 + QFL 4 + QFL 5

USD 8,900 + TAX · en lugar de USD 10,400 + TAX por separado. QFL 6 es presencial bajo NDA y se cotiza aparte

Comprar paquete

Certificación compuesta Master Strategist: incluida sin costo adicional al completar QFL 1+2+3+5 con evaluación aprobatoria.

Diseño del programa

Doce decisiones de diseño.

01Enfoque dual innovación/protección integrado

Ningún programa financiero serio puede formar solo en la oportunidad cuántica ignorando el riesgo criptográfico, ni solo en defensa sin entender la disrupción competitiva. QFL entrena ambas caras de forma deliberada y conectada (con especial énfasis en QFL 3, 5 y 6).

02Fuentes primarias, no narrativa comercial

Cada afirmación técnica o de mercado en el material tiene fuente verificable citada: estándares NIST/CISA/NCSC/ENISA, papers revisados por pares, roadmaps oficiales de proveedores y reportes de consultoras (McKinsey, BCG). El participante aprende a auditar claims, empezando por los del propio programa.

03Productos transferibles, no exámenes memorísticos

Business Case, Quantum-Readiness Roadmap, PoC Pack, Estrategia Soberana, Doctrina de Estado: artefactos profesionales usables inmediatamente, con rúbricas analíticas 4×4 y defensas orales ante comité simulado.

04Laboratorios en hardware real, con honestidad metodológica

Práctica sobre IBM Quantum, Azure Quantum/Quantinuum, Braket, D-Wave y PennyLane, enseñando a medir ruido, fidelidad y ventaja real, no promesas. La conclusión válida ‘aún no hay ventaja observable en este caso’ se valora tanto como un hallazgo positivo.

05War-gaming y crisis Q-Day

Tabletop exercises de estrés institucional y nacional (QFL 5 y 6) que validan cadena de mando, secuencia de apagado/migración y comunicación bajo presión, competencia que casi ninguna formación ejecutiva entrena.

06Quantum Competency Framework (QCF) propio

Matriz de cinco dimensiones con salidas certificadas por nivel (QFL-A/P/SI/T/SV/F): permite a RH, comités y gobiernos mapear brechas, asignar rutas y medir progreso, no solo acumular horas.

07Faculty de practicante-investigadores

No solo académicos: docentes que publican, sí, pero también construyen productos financieros, asesoran instituciones y mantienen comunidad global (The Quantum Finance Boardroom). La docencia se nutre de problemas reales, no solo de libros.

08Credenciales digitales verificables

Certificados PDF con QR de verificación + Open Badges (estándar IMS Global) incrustables en LinkedIn, con metadata de competencias QCF dominadas, portabilidad y anti-fraude.

09Pipeline consultivo integrado

Siete verticales consultivas (threat intelligence, CBOM, migración PQC, comunicaciones soberanas, resiliencia financiera, quantum lab, política industrial) convierten la formación en puerta de entrada a proyectos de transformación, sin conflicto de interés: el diagnóstico lo hace el equipo interno formado.

10Actualización curricular obligatoria

El quantum avanza trimestralmente: el programa tiene revisión curricular semestral y parches de contenido por grupo cuando ocurren hitos mayores (nuevos FIPS, breakthroughs de hardware, cambios regulatorios). El syllabus impreso dice la versión exacta del programa.

11Métricas de calidad publicadas

NPS objetivo ≥ 70, tasa de completitud ≥ 85%, seguimiento a 90 días de aplicación laboral, auditoría anual externa de contenido. Lo que no se mide no se mejora; aquí se publica.

12Diseño regional con estándar global

Hecho desde y para América Latina y mercados emergentes (casos de bancos centrales regionales, RTGS locales, brecha de capital humano, financiamiento multilateral BID/CAF/BM), pero con el rigor y las fuentes de los programas globales de primer nivel.

Preguntas frecuentes

Lo que preguntan antes de inscribirse.

¿Necesito base técnica para entrar?

Prerrequisitos de este curso: Ninguno técnico; recomendable QFL 1 o noción básica de ciberseguridad.

¿Entrego algo concreto o solo asisto?

Cada curso termina en un producto profesional defendido ante un comité simulado (Quantum-Readiness Roadmap (36 meses) + Threat Brief ejecutivo), evaluado con rúbrica analítica. La versión editable queda en tu institución.

¿Cómo verifico la calidad del programa?

Las métricas son públicas (NPS, satisfacción por dimensión, completitud y aplicación laboral a 90 días), el contenido se audita externamente cada año y cada afirmación técnica cita su fuente primaria: puedes auditar los claims antes de inscribirte.

¿Qué pasa después de certificarme?

Seguimiento estructurado a 90 días, webinar mensual abierto (open house), comunidad The Quantum Finance Boardroom y puerta de entrada a las verticales consultivas si surge un proyecto en tu institución.

¿Puedo tomarlo con mi equipo o in-company?

Sí. Hay grupos cerrados con casos de la propia organización y coinstructor seleccionado por dominio; solicita la cotización en el bloque de in-company de esta página.

¿Cómo me inscribo y pago?

En esta misma página: el formulario de inscripción confirma tu lugar y el pago se hace en línea con tarjeta (Stripe) o PayPal, con meses sin intereses disponibles con PayPal.

Recursos y bibliografía
Recursos requeridos
  • Plantillas RiskMathics: CBOM-lite (hoja de cálculo), matriz costo-beneficio QKD, esqueleto de arquitectura híbrida y plantilla de roadmap.
  • Acceso a guías oficiales: NIST CSRC FIPS 203/204/205, CISA Quantum-Readiness, NCSC timelines (todos en PDF).
  • Calculadora de impacto PQC (referencia): tooling de evaluación de tamaños de clave/ciphertext provisto por RiskMathics.
  • LMS con foros por módulo, grabaciones de sesiones (disponibles 12 meses) y biblioteca de papers.
Bibliografía esencial
  • Estándares PQC: NIST FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA) · https://csrc.nist.gov · (agosto 2024).
  • Rutas de migración: CISA · Migration to Post-Quantum Cryptography · https://cisa.gov/topics/risk-management/quantum ; UK NCSC · Timelines for migration to PQC · https://ncsc.gov.uk/guidance/pqc-migration-timelines (meta 2035).
  • Regulatorio financiero: Reglamento (UE) 2022/2554 (DORA); Directiva (UE) 2022/2555 (NIS2); Comité de Basilea · resiliencia operacional.
  • Comunicaciones cuánticas: Comisión Europea · EuroQCI ; ETSI GS QKD ; NCSC guidance on QKD; Gisin N. et al., Rev. Mod. Phys. 74, 145 (2002).
  • Amenaza HNDL: Mascelli J. (2025) FEDS Working Paper 2025-093; Kagai F. (2025) Journal of Cybersecurity and Privacy 6(4):100; joint advisory NSA/CISA/NIST.
  • Fundamentos: Shor P.W. (1997) SIAM J. Comput. 26(5):1484–1509; Grover L.K. (1996); NIST IR 8105; NCCoE PQC Migration Project (publicaciones SP 1800 series).
INSCRIPCIÓN · CUPO LIMITADO

Asegura tu lugar

Déjanos tus datos y verifica tu correo,
y recibe el temario completo. Sin compromiso.

Para inscripción individual, empresa, puesto y sector son opcionales.

Te contactamos hoy mismo · Datos protegidos

O INSCRÍBETE Y PAGA DIRECTO
USD $1,600 + TAX
USD $1,600 + TAX · 6 sesiones · 15 h
Pagar con PayPal Pagar con tarjeta · Stripe

Más de 100,000 profesionales formados en 25 años · BANXICO, CNBV, AFOREs y la banca de LATAM

Meses sin intereses disponibles con PayPal

100% seguro · SSL · PayPal Verified · RiskMathics Financial Institute

Para tu institución

¿Este programa in-company?

Agenda 20 minutos con desarrollo de negocio y arma el grupo para tu equipo: fechas, formato presencial o Virtual Live y propuesta económica.

RiskMathics